



माइक्रोसफ्टका वरिष्ठ नेतृत्वको इमेलमा रूसी राज्य प्रायोजित ह्याकरहरूको पहुँच

काठमाडौं ।
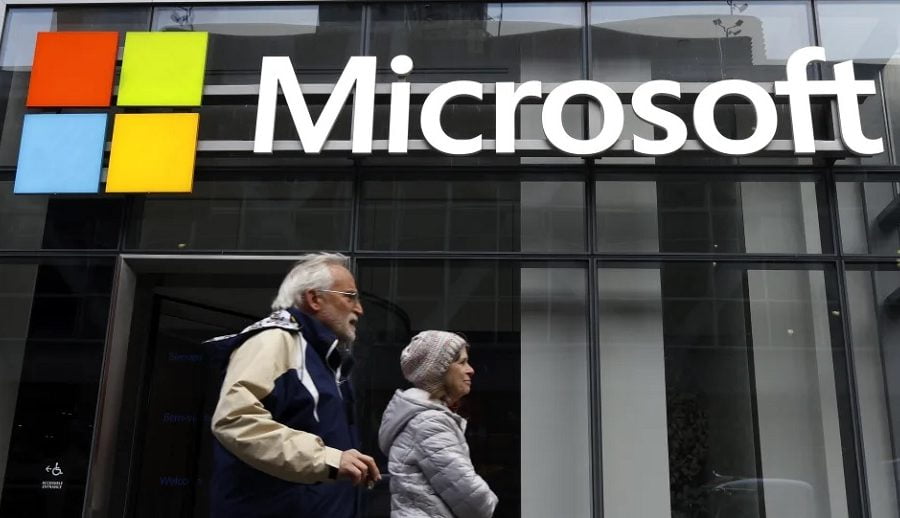
रूसी गुप्तचर एजेन्सीसँग जोडिएको ह्याकिङ समूहले माइक्रोसफ्टका धेरै वरिष्ठ अधिकारीहरू र अन्य कर्मचारीहरूको इमेलहरूमा पहुँच गरेको कम्पनीले शुक्रबार खुलासा गरेको छ।
माइक्रोसफ्टले जनवरी १२ मा आक्रमण भएको भनेर पत्ता लगाएको छ र यसमा मिडनाइट ब्लिजार्ड वा नोबेलियम नामक ह्याकिङ समूह जिम्मेवार रहेको बताएको छ।
साथै सन् २०२० सोलारविन्ड्स साइबरट्याकको पछि पनि सोहि समूह भएको उल्लेख गरिएको छ। त्यसैगरी माइक्रोसफ्ट र अमेरिकी साइबर सुरक्षा अधिकारीहरूले नोबेलियम रुसको विदेशी खुफिया सेवाको हिस्सा भएको बताएका छन्।
“सुरुवातमा सन् २०२३ को नोभेम्बरको अन्तिममा, थे्रट एक्टरले लिगेसी नन्–प्रोडक्सन टेस्ट टेन्यान्ट एकाउण्ट (परीक्षण भाडामा लिने खाता) मा कम्प्रमाइज (सम्झौता) गर्न र फुटहोल्ड प्राप्त गर्न पासवर्ड स्प्रे अट्याक (आक्रमण)को प्रयोग गर्यो, र त्यसपछि हाम्रो वरिष्ठ नेतृत्व टोलीका सदस्यहरू र हाम्रो साइबरसुरक्षा, कानुनी, र अन्य प्रकार्यहरूका कर्मचारीहरू सहित माइक्रोसफ्ट कर्पोरेट इमेल खाताहरूको धेरै सानो प्रतिशत पहुँच गर्न खाताको अनुमतिहरू प्रयोग गर्यो, र केही इमेलहरू र संलग्न कागजातहरू बाहिर निकाल्यो” कम्पनीले एक ब्लग पोस्टमा लेखेको छ।
तर कम्पनीले आफ्नो “सिनियर लिडरसिप” को कुन सदस्यहरूलाई लक्षित गरेको थियो भनेर पहिचान नगरेको र यसको प्रारम्भिक अनुसन्धानले समूहले आफुसँग सम्बन्धित जानकारी खोजिरहेको बताएको छ।
कम्पनीका अधिकारीहरूसँग अहिलेसम्म “कन्जुमर इन्भाइरोमेन्ट (ग्राहक वातावरण), प्रोडक्सन सिस्टम्स (उत्पादन प्रणाली), सोर्स कोड, वा एआई सिस्टम्स (प्रणालीहरू)” पहुँच गरिएको कुनै प्रमाण नभएको उल्लेख छ।
कम्पनीले यो आक्रमण “माइक्रोसफ्ट प्रोडक्ट (उत्पादन) वा सर्भिसेस (सेवाहरू) को कमजोरीको परिणाम नभएको” समेत स्पष्ट पारेको र यसले “माइक्रोसफ्टको स्वामित्वमा रहेका लिगेसी सिस्टम्स (प्रणालीहरू) र इन्टर्नल बिजनेस प्रोसेस (आन्तरिक व्यापार प्रक्रिया) हरू” को सुरक्षालाई तत्काल सुधार गर्न कदम चालिरहेको उल्लेख छ।
छुटाउनु भयोकि ?
टेक्सासस्थित डाटा सेन्टर विस्तार गर्ने सम्झौताबाट पछि हट्यो माइक्रोसफ्ट
- ९ माघ २०८०, मंगलवार
टेक्सासस्थित डाटा सेन्टर विस्तार गर्ने सम्झौताबाट पछि हट्यो माइक्रोसफ्ट
- ९ माघ २०८०, मंगलवार
माइक्रोसफ्टले ६० हजार कर्मचारीलाई स्वैच्छिक अवकाशको प्रस्ताव दिने
- ९ माघ २०८०, मंगलवार

माइक्रोसफ्टका अध्यक्ष भन्छन्- एआई नियमनको नेतृत्व गर्न बेलायत सबैभन्दा उपयुक्त
- ९ माघ २०८०, मंगलवार