



डाटा चोरीको घटनामा करिब १ लाख ५० हजार उबर चालकको लाइसेन्स विवरण चोरी


काठमाडौं ।
उबरले आफ्नो एक प्रविधि सेवा प्रदायक कम्पनीमा अक्टोबरमा भएको डाटा चोरीको घटनामा करिब १ लाख ५० हजार चालकको व्यक्तिगत तथा सवारी चालक अनुमतिपत्र (लाइसेन्स) सम्बन्धी विवरण चोरी भएको जनाएको छ।
अमेरिकाका विभिन्न राज्यका महान्यायाधिवक्ताको कार्यालयमा यसै साता दर्ता गरिएका सूचनाअनुसार, क्यालिफोर्निया र आयोवासहितका राज्यमा उबरले उक्त घटनाबारे जानकारी गराएको छ। उबरका अनुसार, अक्टोबर ९ मा सेवा प्रदायक कम्पनीले ह्याकरहरूले आफ्नो प्रणालीमा अनधिकृत प्रवेश गरी आन्तरिक लगइन विवरण चोरी गरेको जानकारी दिएको थियो। ती विवरण प्रयोग गरेर ह्याकरहरूले उबरको डाटा पहुँच गरेका थिए।
त्यसपछि कम्पनीले प्रभावित चालकहरूलाई सेवा प्रदायकसँग भण्डारण गरिएका उनीहरूका व्यक्तिगत विवरण चोरी भएको जानकारी दिन थालेको जनाएको छ। चोरी भएको विवरणमा चालकहरूको नाम, ठेगाना, जन्ममिति र सवारी चालक अनुमतिपत्र नम्बर समावेश छन्।
उक्त सेवा प्रदायक कम्पनी फायरवर्क्स एआई रहेको टेकक्रन्चले उल्लेख गरेको छ। यसले डेभलपरहरूलाई खुला तौल भएका कृत्रिम बुद्धिमता मोडेलहरू प्रयोग गर्न पहुँच प्रदान गर्छ। फायरवर्क्सले गत महिना आफ्नो प्रणालीमा डाटा चोरी भएको जानकारी दिएको थियो। उक्त घटनामा ह्याकरहरूले ग्राहकहरूको बिलिङ विवरण र केही निजी कृत्रिम बुद्धिमता डाटासेटसमेत चोरी गरेका थिए।
अनलाइन उत्पादकत्वसम्बन्धी स्टार्टअप नोटियन र कृत्रिम बुद्धिमतामा आधारित कोडिङ स्टार्टअप कर्सरले पनि फायरवर्क्समा भएको ह्याकिङका क्रममा आफ्ना डाटा चोरी भएको पुष्टि गरेका छन्।
उबरका अनुसार, फायरवर्क्सको प्रणालीमा अनधिकृत पहुँच पत्ता लगाउन कम्पनीले सुरक्षा सतर्कता प्रणाली सक्रिय राखेको थियो। तर, ह्याकरहरूले फायरवर्क्सकै आन्तरिक लगइन विवरण प्रयोग गरेकाले ‘कुनै सुरक्षा सतर्कता जारी भएन।’
उबरका प्रवक्ताले भने, “चालकहरूलाई पठाइएका सूचनाहरू हाम्रा तेस्रो पक्षीय सेवा प्रदायक फायरवर्क्स डट एआईलाई प्रभावित पारेको सुरक्षा घटनासँग सम्बन्धित छन्। उक्त कम्पनीसँग उबरको केही डाटा पहुँच गर्ने अनुमति थियो।” प्रवक्ताले थप प्रश्नको जवाफका लागि फायरवर्क्ससँग सम्पर्क गर्न आग्रह गरेका छन्।
फायरवर्क्सका प्रवक्ताले पनि आफ्ना केही प्रणालीमा अनधिकृत पहुँच भएको सुरक्षा समस्या पहिचान गरेको र त्यसबाट ग्राहकहरूको डाटा प्रभावित भएको पुष्टि गरेका छन्। तर, उनले घटनाबारे थप प्रश्नको जवाफ दिएनन्।
फायरवर्क्सले आफ्नो प्रणालीमा भएको डाटा चोरीका लागि आर्थिक लाभ लिन खोज्ने साइबर अपराधी समूहलाई जिम्मेवार ठहर गरेको छ। उक्त समूहको उद्देश्य ठूला भाषा मोडेल (एलएलएम) प्रयोग गर्न आवश्यक टोकनहरू चोरी गरी बिक्री गर्नु रहेको कम्पनीले जनाएको छ। हालसम्म कुनै पनि परिचित साइबर अपराधी समूहले उक्त डाटा चोरीको जिम्मेवारी लिएको छैन।
ओरेगनका महान्यायाधिवक्ताको कार्यालयमा दर्ता गरिएको सूचनाअनुसार, फायरवर्क्समा भएको डाटा चोरीबाट कुल १ लाख ४९ हजार ३४६ जना प्रभावित भएको उबरले जनाएको छ।
टेकक्रन्चले यसअघि उबरले क्यालिफोर्निया, इलिनोइस, म्यासाचुसेट्स, रोड आइल्यान्ड र साउथ क्यारोलिनाका चालकहरूलाई घटनाबारे जानकारी गराएको समाचार प्रकाशित गरेको थियो। यसबाहेक टेक्सास र भर्मोन्टमा पनि डाटा चोरीसम्बन्धी सूचना दर्ता गरिएको पाइएको छ।
उबरका प्रवक्ताले उक्त घटनाबाट कति चालक प्रभावित भएका छन् वा कति चालकलाई सूचना पठाउन लागिएको छ भन्ने खुलाएनन्।
प्रभावित चालकको संख्या अझै बढ्ने हो वा होइन भन्ने पनि स्पष्ट भएको छैन। यसबारे सोमबार पठाइएको थप प्रश्नको जवाफ उबरले दिएको छैन।
यस वर्ष उबरको यो दोस्रो सार्वजनिक रूपमा थाहा भएको डाटा चोरीको घटना हो। यसअघि अगस्टमा कम्पनीको ट्रक ढुवानी सेवा इकाइ उबर फ्रेटमा पनि सुरक्षा घटना भएको थियो। उक्त घटनामा एक ह्याकर समूहले डाटा चोरी गरेको दाबी गर्दै कम्पनीसँग फिरौती मागेको थियो।
छुटाउनु भयोकि ?
याङ्गो ग्रुपको ग्लोबल हेड अफ सेफ्टीमा रोमन जेम्ल्यान्स्की नियुक्त
- ३ मंसिर २०८३, बिहीबार

पोनी एआई र टोयोटाले चीनको ग्वाङझाउमा सुरु गरे बीजेड४एक्स इभीमार्फत रोबोट्याक्सी सेवा
- ३ मंसिर २०८३, बिहीबार
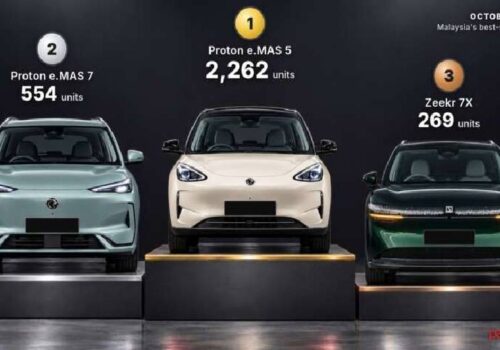
प्रोटोन ई.मास ५ बन्यो मलेसियाको सर्वाधिक बिक्री हुने ईभी, ओगट्यो झण्डै आधा बजार
- ३ मंसिर २०८३, बिहीबार
बिवाईडीले विशिष्ट शैलीको दुई ढोका भएको माइक्रोकारको डिजाइन पेटेन्ट प्राप्त गर्यो
- ३ मंसिर २०८३, बिहीबार