
काठमाडौं ।
सरकारी निकायहरुका वेबसाइटहरु गंभिररुपमा असुरक्षित भएको भन्दै सफ्टवेयर विकास तथा संचालन केन्द्रले केहि सरकारी वेबसाइटहरु बन्द गराएको छ।
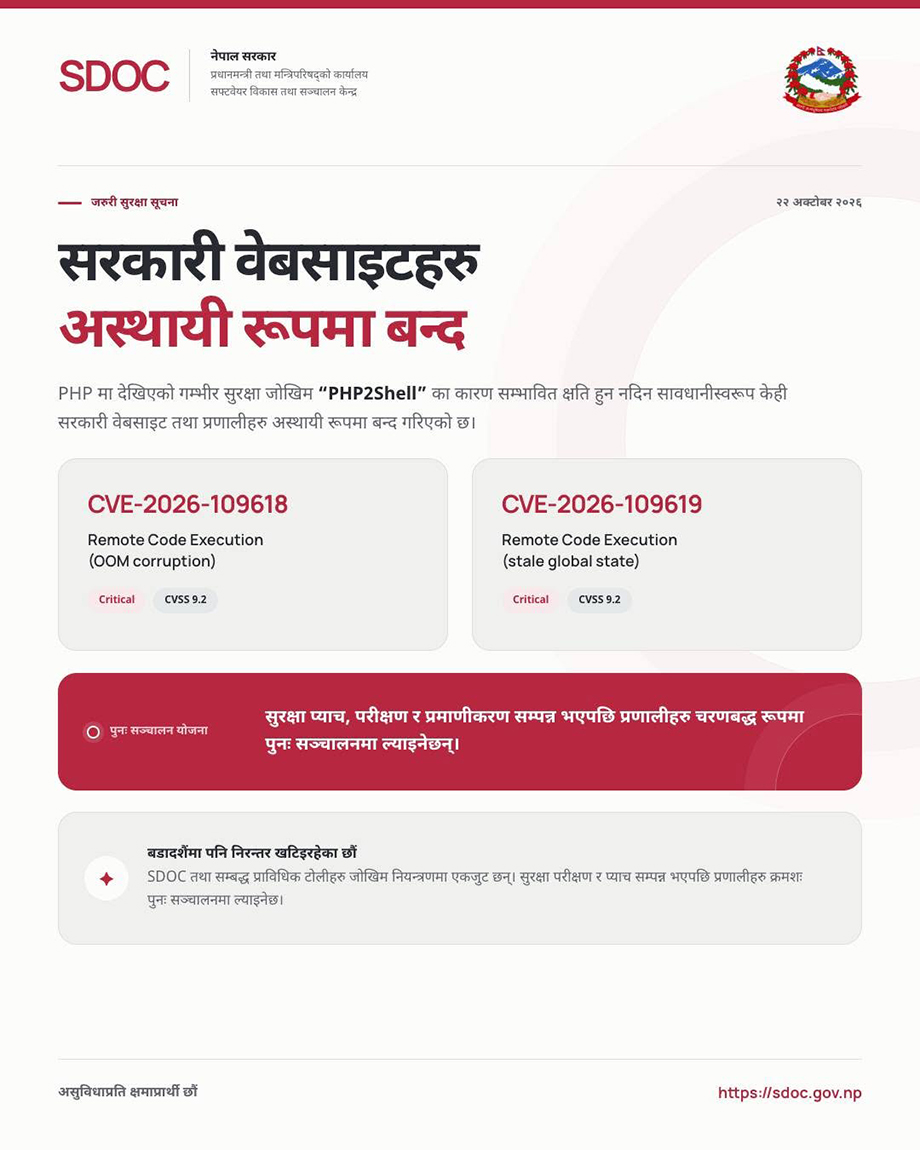
केन्द्रले आज सार्वजनिक सूचना जारी गर्दै पिएचपी प्रविधिमा देखिएका गम्भीर सुरक्षा जोखिम “PHP2Shell” (CVE-2026-109618 र CVE-2026-109619, CVSS 9.2 – Critical) का कारण विश्वभर पिएचपीमा आधारित प्रणालीहरू प्रभावित भएका दाबी गरेको छ।
“यी जोखिमले आक्रमणकारीलाई लगइन बिना नै सर्भरमा कोड चलाउन सक्ने बनाउँछन्। सम्भावित क्षति हुन नदिन सावधानीका रूपमा केही सरकारी वेबसाइट तथा प्रणालीहरू अस्थायी रूपमा बन्द गरिएको छ,” केन्द्रले जारी सूचनामा भनेको छ।
बडादशैंको अवसरमा समेत सफ्टवेयर विकास तथा सञ्चालन केन्द्र (एसडीओसी) तथा सम्बद्ध प्राविधिक टोलीहरू एकजुट भई जोखिम नियन्त्रणमा निरन्तर खटिएको भन्दै सुरक्षा प्याच तथा परीक्षण सम्पन्न भएपछि प्रणालीहरू क्रमशः पुनः सञ्चालनमा ल्याइने केन्द्रले जानकारी दिएको छ।
केन्द्रले अन्य केन्द्रहरू र विभिन्न मन्त्रालयका प्रतिनिधिहरूसँग मिलेर एक ‘तत्काल कार्य टोली’ (Immediate Action Team) गठन गरेको छ। सम्भावित सुरक्षा उल्लङ्घन (breach) लाई रोक्नका लागि सबै प्रणालीहरूलाई तत्काल ‘अफलाइन’ (सञ्चालन बन्द) गर्ने निर्णय उक्त टोलीले गरेको जनाएको छ।
समस्या समाधानका लागि यो टोली २१ अक्टोबरको साँझदेखि नै निरन्तर काम गरिरहेको भन्दै केन्द्र लगायत सम्पूर्ण सरकारी निकायहरूले राष्ट्रिय साइबर सुरक्षा केन्द्रको निर्देशन अनुसार आफ्ना प्रणालीहरूमा आवश्यक प्याचिङ गर्दै, तिनलाई यथाशीघ्र पुनः सञ्चालनमा ल्याउने प्रयास गरिरहेका बताएको छ।
केही प्रणालीहरूमा सुधार गरिसकिएको छ र ती पुनः सञ्चालनमा आइसकेका एसडीओसी बताएको।
एसडीओसीले दसैँ बिदाको समयमा प्रणालीहरू बन्द (अफलाइन) गरिएको र दसैँ बिदा सकिनु अगावै सबै महत्त्वपूर्ण प्रणालीहरूमा सुधार गरी तिनलाई पुनः सञ्चालनमा ल्याइसक्ने लक्ष्य राखेको छ।
प्रकाशित: ५ कार्तिक २०८३, बिहीबार