



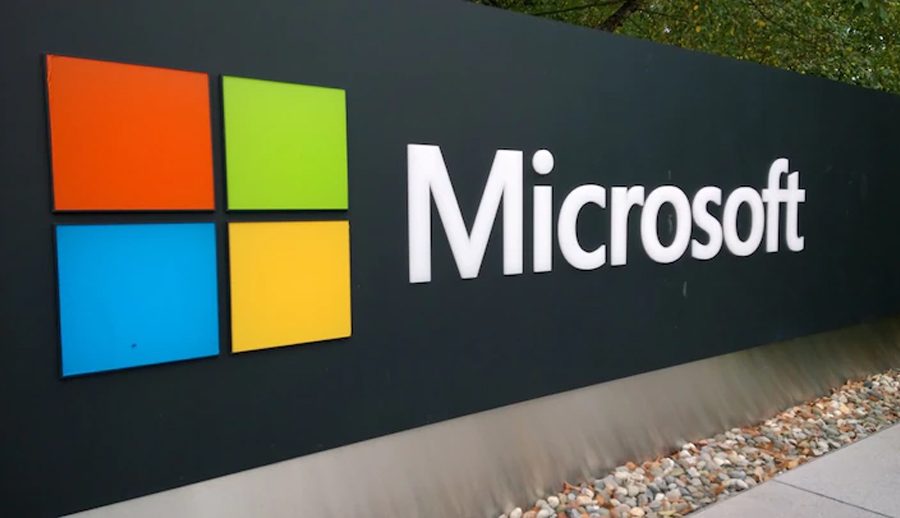
माइक्रोसफ्टको प्रणालीमा रूसी ह्याकिङ समूहले क्र्याक गर्न कोशिस गर्दै

काठमाडौं ।
रूसी समूह नोबेलियम, जसलाई माइक्रोसफ्टले मिडनाइट ब्लीजार्ड भनेर चिनाउँछ, यसको आन्तरिक प्रणाली र स्रोत कोड भण्डारहरू पहुँच गर्न प्रयास गरिरहेको माइक्रोसफ्टले शुक्रबार बताएको छ।
“हालका हप्ताहरूमा, हामीले प्रमाणहरू देखेका छौं कि मिडनाइट ब्लीजार्डले हाम्रो कर्पोरेट इमेल प्रणालीहरूबाट सुरुमा अनाधिकृत पहुँच प्राप्त गर्न वा प्राप्त गर्ने प्रयास गर्न प्रयोग गरिरहेको छ। यसले कम्पनीको केही स्रोत कोड भण्डारहरू र आन्तरिक प्रणालीहरूमा पहुँच समावेश गरेको छ, “माइक्रोसफ्टले ब्लगपोस्टमा भन्यो।
“आजसम्म हामीले माइक्रोसफ्ट-होस्ट गरिएको ग्राहक-फेसिङ प्रणालीहरू सम्झौता भएको कुनै प्रमाण फेला पारेका छैनौं।”
माइक्रोसफ्टले मिडनाइट ब्लिजार्डले माइक्रोसफ्ट र यसका ग्राहकहरू बीच साझा गरिएका गोप्य कुराहरू लगायतमा पहुँच गर्ने प्रयास गरिरहेको बताएको छ, तर यसले प्रभावित ग्राहकहरूसम्म पुग्न र मद्दत गरिरहेको सीएनबीसीले रिपोर्ट गरेको छ।
“मिडनाइट ब्लीजार्डले आक्रमणका केही पक्षहरूको मात्रा, जस्तै पासवर्ड स्प्रे, फेब्रुअरीमा १० गुणाले बढाएको छ, जुन हामीले जनवरी २०२४ मा देखेको ठूलो मात्राको तुलनामा बढि हो,” यसले भन्यो।
माइक्रोसफ्टले आफ्नो सुरक्षा लगानी र आक्रमणबाट आफूलाई बचाउन प्रयास बढाएको र अनुगमन र नियन्त्रण उपायहरू बढाएको बताएको छ।
कम्पनीले जनवरीमा पहिलो पटक नोबेलियमबाट साइबर आक्रमण भएको पत्ता लगाएको थियो, जसमा रूसी समूहले शीर्ष अधिकारीहरूको इमेल ह्याक गरेको देखेको थियो। त्यस समयमा, माइक्रोसफ्टले भन्यो कि ह्याकर समूहले ग्राहकको डाटा, स्वामित्व स्रोत कोडको उत्पादन प्रणालीहरू पहुँच गरेको कुनै प्रमाण छैन।
नोबेलियमलाई अमेरिकी सरकारद्वारा रुसको विदेशी खुफिया सेवा एसभीआरको भाग मानिन्छ र मिडनाइट ब्लिजार्डको साथसाथै कोजी बीयर वा एपीटी २९ को रूपमा पनि चिनिन्छ।
छुटाउनु भयोकि ?

किशोर/किशोरीको सामाजिक सञ्जाल प्रयोगसम्बन्धी कानुनविरुद्ध मेटा, गुगल र टिकटक अदालतमा
- २७ फाल्गुन २०८०, आईतवार

इयूले विद्यालय बालबालिकाका लागि ‘एआई साक्षरता’ प्रमाणपत्र योजना लागू गर्ने
- २७ फाल्गुन २०८०, आईतवार
ब्लु ओरिजिनले सार्वजनिक गर्यो न्यु ग्लेन रकेटका लागि तेस्रो चरण र नयाँ इन्जिन
- २७ फाल्गुन २०८०, आईतवार

ओपनएआईले साइबर सुरक्षाका लागि नयाँ मोडेल ल्यायो, के यो पर्याप्त होला?
- २७ फाल्गुन २०८०, आईतवार
स्टारलिंक मोबाइलले आफ्ना फाइभजी बेस स्टेशनहरू क्वालकम प्लेटफर्ममा विकास गर्ने
- २७ फाल्गुन २०८०, आईतवार

असोज मसान्तसम्म नेपालमा २ करोडभन्दा बढीको सिम कार्ड आयात
- २७ फाल्गुन २०८०, आईतवार