



इसेटले नौ वर्षसम्म पत्ता नलागेको गोप्य ह्याकिङ्ग समूहको जानकारी पत्ता लगायो

काठमाडौं ।
स्लोभाक साइबर सुरक्षा फर्म इसेटले नयाँ राज्य-प्रायोजित ह्याकिङ्ग समूह पत्ता लगाएको छ- जसलाई एक एपिटी (APT) पनि भनिन्छ।
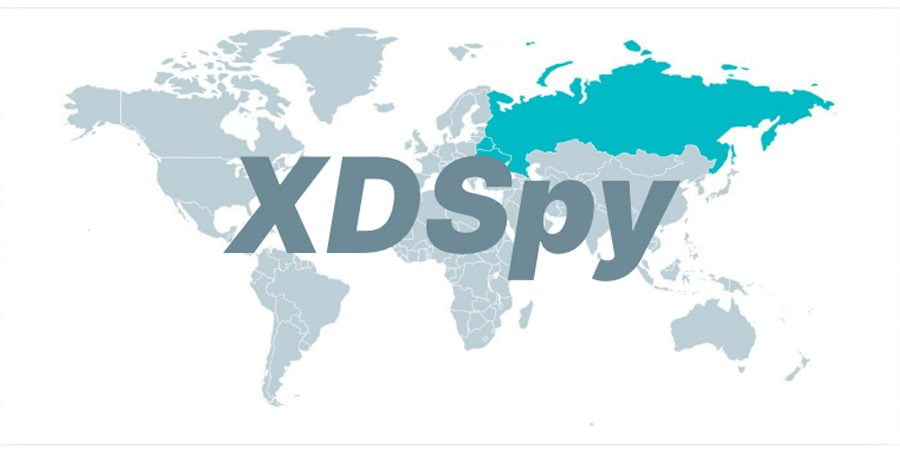
एक्सडिस्पाई (XDSpy) नाम गरेको यो समूह साइबर-सुरक्षा ल्यान्डस्केपमा विरलै सुनिएको छ किनकि यो ह्याकिङ्ग समूह यस वर्षको शुरुमा पत्ता लाग्नुभन्दा अगाडि पहिले करीव नौ बर्षसम्म पत्ता लगाउन सकिएको थिएन् ।
इसेट (ESET)का अन्वेषकहरूले भाइरस बुलेटिन २०२० सेक्यूरिटी कन्फ्रेन्सको कुराकानीक्रममा यस समूहको संचालनहरूहरुबारेमा पहिलो पटक विस्तृतरुपमा सार्वजनिक गरेको जेडिनेटको रिपोर्टमा उल्लेख छ।
इसेटले भन्छ कि समूहको प्राथमिक ध्यान जासूसी परीक्षण र कागजात चोरी भएको छ । यसको लक्ष्य पूर्वी यूरोप र बाल्कनका सरकारी एजेन्सीहरू र निजी कम्पनीहरू हुन्।
इसेट टेलिमेट्री डाटाका आधारमा लक्षित देशहरूमा बेलारूस, मोल्डोभा, रुस, सर्बिया र युक्रेन सामेल गरेका छन्, तर अन्य एक्सडीस्पाईका अपरेसनहरू अझै पत्ता लगाउन सकिएका छैनन्।
यसको एक अभियान पत्ता लागे पछि सर्ट बेलारूस टोलीले पठाएको सुरक्षा चेतावनीमा विस्तृत जानकारी दिएसँगै इसेटले यो समूहको अपरेशनहरू पुरै गोप्यरुपमा गईसकेको उल्लेख गरेको छ ।
सोही प्रारम्भिक जानकारीको आधारमा इसेटले थप अनुसन्धान गरेको थियो । सो ह्याकर समूहले एक्सडिडाउन नामक मालवेयर टूलकिट प्रमुखरुपमा प्रयोग गरिरहेको थियो ।
छुटाउनु भयोकि ?
याङ्गो ग्रुपको ग्लोबल हेड अफ सेफ्टीमा रोमन जेम्ल्यान्स्की नियुक्त
- १९ आश्विन २०७७, सोमबार

एरिक्सनले भियतनाममा स्थापना गर्यो सफ्टवेयरमा आधारित अनुसन्धान तथा विकास केन्द्र
- १९ आश्विन २०७७, सोमबार
चिनियाँ अनलाइन खुद्रा विक्रेता ‘टेमु’ ले रोपेली संघमा ठूलो जरिवानाको सामना गर्नुपर्ने
- १९ आश्विन २०७७, सोमबार

टेलिफोन सुविधाको पहुँचबाट वञ्चित हुने अवस्था अन्त्य हुन्छ: सञ्चारमन्त्री डा तिमिल्सिना
- १९ आश्विन २०७७, सोमबार
बरामद ४९ कम्प्युटर र १५५ मोबाइलको अनुसन्धान गरिँदै
- १९ आश्विन २०७७, सोमबार